La ransomware pymes prevención no va de instalar una sola herramienta y olvidarte. Va de poner varias barreras sencillas: copias de seguridad que no estén al alcance del atacante, accesos con doble verificación, equipos y programas actualizados, permisos limitados y un plan claro para saber qué hacer si un ordenador o un servidor queda cifrado. Si ya te han atacado, la prioridad no es “probar cosas”, sino aislar equipos, frenar la propagación y recuperar la actividad con método.
Este enfoque vuelve a estar de actualidad por una pieza publicada por Revista Emprendedores el 12 de octubre de 2026, centrada en medidas para prevenir un ataque y en pasos para actuar después. A partir de esa referencia, te lo explicamos de forma práctica para una pyme real: una tienda, un bar, una clínica o un taller con pocos recursos y poco tiempo.
Qué busca un ataque de ransomware en una pyme
Un ransomware es un tipo de malware, es decir, un programa malicioso, que bloquea o cifra tus archivos para pedir un rescate. En una pyme, el daño no suele ser solo técnico. También afecta a la operativa diaria.
- Una clínica puede quedarse sin acceso a agendas, historiales o presupuestos.
- Un taller puede perder órdenes de trabajo, albaranes o datos de clientes.
- Un bar o restaurante puede tener problemas con reservas, correo y equipos de oficina.
- Una tienda puede ver afectada la facturación, el stock o la atención al cliente.
Los atacantes suelen aprovechar puertas muy comunes: correos falsos, contraseñas débiles, accesos remotos mal configurados, software sin actualizar o permisos excesivos dentro de la empresa. Por eso la prevención no depende solo del antivirus. Depende de cómo trabajas cada día.
6 medidas urgentes de prevención que sí marcan la diferencia
La noticia de referencia habla de seis medidas para prevenir. Más allá del detalle exacto de cada lista, hay un consenso claro: una pyme necesita varias capas de protección. Estas son las que más retorno suelen dar.
1. Copias de seguridad útiles de verdad
No basta con “tener una copia”. Tiene que servir para recuperar. Eso implica:
- Que haya más de una copia.
- Que al menos una esté separada del sistema principal.
- Que se compruebe de vez en cuando restaurando archivos.
Ejemplo realista: si una asesoría guarda las copias en un disco siempre conectado al mismo equipo, ese disco también puede quedar cifrado. Si las guarda en un sistema externo y controlado, la recuperación cambia por completo.
Si tu web forma parte del negocio, el mantenimiento web con copias y control de cambios ayuda a reducir riesgos en una parte crítica: la página, el panel de gestión y sus plugins.
2. Actualizaciones sin dejar meses de retraso
Actualizar no es una manía técnica. Es cerrar agujeros conocidos. Sistemas operativos, programas, plugins de WordPress, paneles de control, antivirus y cortafuegos deben mantenerse al día.
Qué puedes hacer hoy:
- Haz una lista de equipos y programas clave.
- Comprueba cuáles llevan semanas o meses sin actualizar.
- Activa actualizaciones automáticas donde tenga sentido.
- Deja por escrito quién revisa esto cada semana.
3. Doble autenticación y contraseñas fuertes
La doble autenticación añade una segunda prueba de acceso, por ejemplo un código en el móvil. Si un atacante roba una contraseña, aún le falta esa segunda barrera.
Empieza por estos accesos:
- Correo de empresa
- Panel de la web
- Herramientas en la nube
- Accesos remotos
- Paneles de facturación o gestión
En muchas pymes, el correo es la puerta principal. Si alguien entra ahí, puede resetear otras cuentas y escalar el problema muy rápido.
4. Menos permisos, menos daño
No todo el mundo necesita acceso a todo. Si un usuario solo usa una carpeta o una aplicación, dale únicamente ese acceso. Este principio se llama mínimo privilegio: cada persona tiene solo lo necesario para trabajar.
Ejemplo: en una clínica, recepción no necesita permisos de administrador en los equipos. En una tienda, quien lleva caja no tiene por qué acceder a todas las carpetas internas del negocio.
5. Formación básica contra correos y archivos sospechosos
Muchas infecciones empiezan por un clic. No hace falta hacer un máster. Hace falta entrenar lo básico:
- No abrir adjuntos inesperados.
- No fiarse de enlaces acortados o extraños.
- Comprobar remitentes con calma.
- Preguntar antes de ejecutar archivos raros.
- Avisar rápido si algo parece sospechoso.
Una sesión corta y práctica suele ser más útil que un manual eterno. Si además quieres revisar el nivel de exposición de tu empresa, puedes Haz el test de ciberseguridad.
6. Protección técnica y revisión periódica
Aquí entran varias piezas: antivirus o antimalware bien configurado, filtrado del correo, control del acceso remoto, segmentación de red cuando proceda y revisión de registros o alertas. No todas las pymes necesitan lo mismo, pero todas necesitan un mínimo razonable.
Una pyme con varios puestos, Wi‑Fi de invitados, TPV, oficina y web pública no debería tratar toda su infraestructura como si fuera un único bloque sin separación.
Qué hacer si tu pyme ya ha sufrido un ataque
Cuando aparece una nota de rescate o los archivos no se pueden abrir, el peor impulso es improvisar. Estos pasos ayudan a contener daños y a recuperar antes.
1. Aísla los equipos afectados
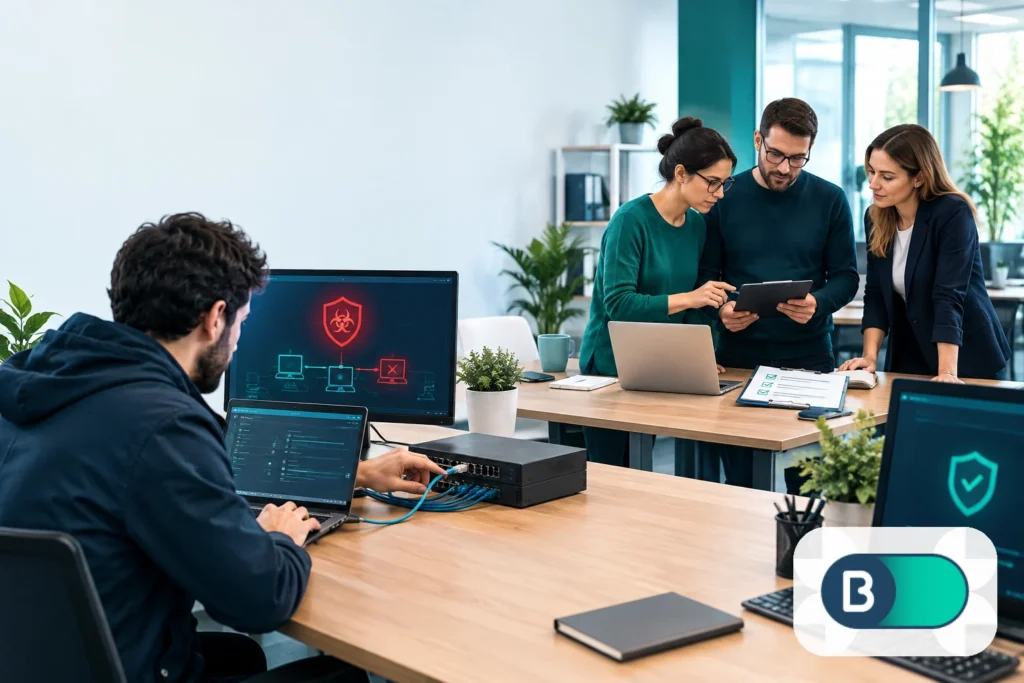
Desconecta de la red los ordenadores comprometidos. Si están por cable, quita el cable. Si están por Wi‑Fi, desconéctalos. El objetivo es evitar que el ransomware se mueva a otros equipos o a unidades compartidas.
2. No borres pruebas ni reinicies por rutina
Apagar, reiniciar o “limpiar” sin criterio puede dificultar el análisis. Antes de tocar más, anota qué ha pasado: mensajes que han salido, usuarios afectados, hora aproximada y equipos implicados.
3. Revisa el alcance real
No des por hecho que es “solo un ordenador”. Comprueba:
- Carpetas compartidas
- Correo corporativo
- Servidor o NAS
- Aplicaciones en la nube
- Web y hosting si comparten credenciales
Si usas WordPress, conviene revisar accesos, usuarios, plugins y copias. En algunos casos, la entrada no está en el PC, sino en una contraseña reutilizada o un panel expuesto. Si necesitas reforzar esta parte, en ciberseguridad para empresas trabajamos precisamente estas capas.
4. Activa tu plan de recuperación
Si tienes copias sanas y separadas, este es el momento de usarlas. La clave es recuperar en orden:
- Servicios críticos para facturar o atender
- Accesos y cuentas prioritarias
- Datos y equipos secundarios
En un taller, por ejemplo, quizá lo primero sea volver a abrir agenda, presupuestos y cobros. En una tienda online, lo primero puede ser restablecer pedidos, correo y panel de gestión.
5. Cambia credenciales y revisa accesos
Aunque ya hayas aislado equipos, asume que algunas claves pueden estar comprometidas. Cambia contraseñas de correo, paneles de administración, accesos remotos y servicios cloud. Activa doble autenticación donde falte.
6. Comunica internamente y documenta
Todo el equipo debe saber qué sistemas no usar, qué correos no abrir y a quién avisar. Además, deja registro de decisiones y tiempos. Esa documentación ayuda a no repetir errores y a mejorar la respuesta futura.
Un plan sencillo para las próximas 48 horas
Si hoy mismo quieres reducir riesgo, no empieces por veinte tareas. Empieza por estas:
- Haz inventario de equipos, correos, accesos remotos, web, programas y copias.
- Comprueba las copias y verifica que al menos una está aislada.
- Activa doble autenticación en correo, web y herramientas clave.
- Actualiza sistemas, plugins y software pendiente.
- Revisa permisos de usuarios y elimina accesos innecesarios.
- Da una pauta al equipo sobre correos sospechosos y escalado de incidencias.
- Define un protocolo de 1 página: a quién llamar, qué aislar y qué servicios son críticos.
Si tu empresa depende de una web para captar clientes o trabajar cada día, también conviene revisar su hosting, sus copias y quién tiene acceso al panel. Una web desatendida puede ser otra vía de entrada o un problema añadido durante una crisis.
Errores frecuentes que empeoran el problema
En pymes pequeñas se repiten mucho estos fallos:
- Pensar que por ser una empresa pequeña no te van a atacar.
- Tener copias, pero no saber restaurarlas.
- Usar la misma contraseña en varios servicios.
- Dar permisos de administrador a demasiadas personas.
- Dejar actualizaciones para “cuando haya tiempo”.
- No separar la red de trabajo de otros dispositivos o accesos.
- No tener a nadie responsable de coordinar la respuesta.
La buena noticia es que casi todos se pueden corregir sin parar el negocio durante semanas. Lo importante es empezar por lo básico y revisarlo de forma periódica.
Cómo te ayudamos en Balui
En Balui ayudamos a pymes a revisar accesos, copias, equipos, correo, web y puntos débiles para reducir el riesgo de ransomware y responder con orden si ya ha habido un incidente. Lo hacemos con soluciones a medida y explicando cada paso sin tecnicismos innecesarios. Si quieres que revisemos tu caso, puedes ver nuestro servicio de Ciberseguridad.
Preguntas frecuentes
¿Cuál es la primera medida para prevenir ransomware en una pyme?
Tener copias de seguridad separadas y comprobadas, junto con doble autenticación en correo y accesos críticos.
¿Qué hago si un ordenador de la empresa aparece cifrado?
Aíslalo de la red cuanto antes, no improvises cambios sin revisar el alcance y activa el plan de recuperación.
¿Un antivirus es suficiente para evitar ransomware?
No. Ayuda, pero debe ir acompañado de copias, actualizaciones, control de accesos y formación básica al equipo.
Fuentes: Ransomware en pymes: 6 medidas para prevenir un ataque y 7 para actuar – Revista Emprendedores (12/10/2026)
¿Quieres olvidarte del mantenimiento?
Planes desde 17 €/mes, sin permanencia.